
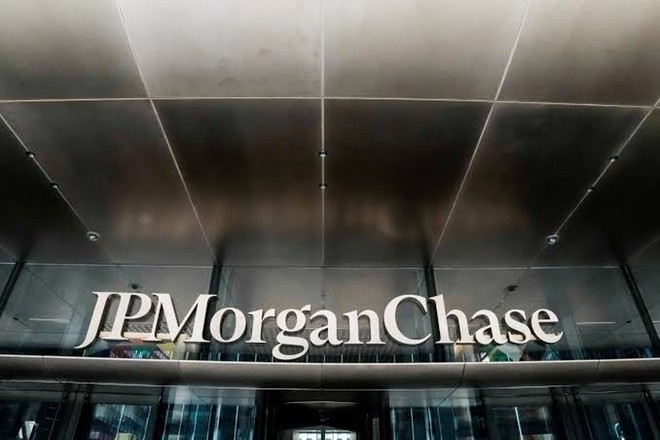
Người phát ngôn của JPMorgan cho biết: "Dựa trên quá trình điều tra cho đến nay, chúng tôi tin rằng những kẻ tấn công đã truy cập vào một số dữ liệu tiếp thị do các nhà cung cấp nắm giữ. Dữ liệu đó có thể bao gồm tên và địa chỉ email của một số khách hàng…Sự việc này không liên quan đến tình trạng gián đoạn dịch vụ mà một số khách hàng gặp phải hồi đầu tuần này".
Trước đó trong tuần, JPMorgan đã gặp sự cố trong quá trình xử lý giao dịch do một lỗi phần mềm, lỗi này cũng ảnh hưởng đến các ngân hàng khác và gây ra tình trạng gián đoạn dịch vụ.
Thông tin JPMorgan công bố được đưa ra trong bối cảnh hàng loạt sự cố gián đoạn công nghệ đang ảnh hưởng đến các doanh nghiệp và nhà cung cấp hạ tầng. Những trục trặc trong hoạt động xử lý giao dịch của ngân hàng hồi đầu tuần này cũng khiến các cơ quan quản lý ngân hàng Mỹ tiến hành điều tra, nhằm đánh giá mức độ ảnh hưởng và xác định liệu sự cố có liên quan đến tấn công mạng hay không.
Các sự cố tại JPMorgan diễn ra sau một loạt vấn đề khác gần đây, bao gồm lệnh tạm dừng các chuyến bay trên toàn quốc của Cục Hàng không Liên bang (FAA) gây gián đoạn hoạt động đi lại vào tuần trước, sự cố ngừng hoạt động email trên toàn cầu của Microsoft, và vụ tấn công mạng quy mô lớn nhắm vào sàn giao dịch tiền điện tử Binance vào tháng trước.
Carissa Robb, chuyên gia tại công ty tư vấn SolomonEdwards nhận định: "Khi xảy ra tấn công mạng, khách hàng thường không phân biệt được đâu là ngân hàng và đâu là nhà cung cấp dịch vụ, vì vậy vấn đề rủi ro về uy tín là điều khó tránh khỏi”. Bà Robb cho rằng các doanh nghiệp cần chịu áp lực lớn hơn trong việc thường xuyên rà soát lượng dữ liệu chia sẻ với các nhà cung cấp dịch vụ, cũng như đánh giá mức độ cần thiết của việc chia sẻ những dữ liệu đó.
Theo công ty an ninh mạng SOCRadar, một nhóm tin tặc có tên “n0n” đã lên tiếng nhận trách nhiệm về các vụ tấn công trên dark web, đồng thời chia sẻ một phần dữ liệu mẫu để làm bằng chứng.
Người phát ngôn của Visa cho biết công ty đã nắm được các tuyên bố trên và xác nhận sự việc “liên quan đến một sự cố xảy ra tại một nhà cung cấp dịch vụ bên thứ ba ở khu vực châu Á - Thái Bình Dương. Các hệ thống của Visa không liên quan và không bị ảnh hưởng. Không có dữ liệu thanh toán nào, chẳng hạn như số thẻ bị xâm phạm”.
Trong khi đó, người phát ngôn của Mastercard cho biết gần đây công ty được thông báo về một sự cố “tại một nhà cung cấp dịch vụ bên thứ ba, khiến một lượng hạn chế địa chỉ email bị lộ. Đây là thông tin không liên quan đến thanh toán, thuộc về một nhóm nhỏ chủ thẻ đăng ký tham gia một chương trình quyền lợi cụ thể. Sự cố không ảnh hưởng đến mạng lưới thanh toán Mastercard cũng như khả năng sử dụng thẻ của khách hàng”.
Theo phân tích của Reuters, dữ liệu về Visa do nhóm này công bố dường như tập trung chủ yếu vào các thị trường khu vực châu Á - Thái Bình Dương, bao gồm Hồng Kông (Trung Quốc), Đài Loan (Trung Quốc), Hàn Quốc, Nhật Bản, Philippines, Singapore, Malaysia, Úc, Ma Cao (Trung Quốc) và một số nơi khác. Trong nhiều bảng tính, dữ liệu bao gồm hàng nghìn địa chỉ email, số điện thoại được cho là của khách hàng, cùng thông tin về các chiến dịch tiếp thị của Visa. Tuy nhiên, Reuters chưa xác minh được tính xác thực của những dữ liệu này.
Dữ liệu Mastercard do nhóm “n0n” đăng tải bao gồm thông tin tiếp thị liên quan đến khách hàng tại Bắc Mỹ, Trung Đông và châu Phi, cùng một số ít địa chỉ email của nhân viên Mastercard.